
Is de cybercrimineel van de toekomst een robot?
Hoewel de eerste door AI gegenereerde cyberaanval nog officieel gedocumenteerd moet worden, zal kunstmatige intelligentie naar verwachting ook in security zijn impact gaan hebben. Sterker nog, AI wordt nu al door cybercriminelen ingezet en bijvoorbeeld gebruikt om phishingmails bij te slijpen. En nieuwe bedreigingen komen door AI waarschijnlijk nog vlugger op ons af. Hoe kunnen we ons hiertegen wapenen?
Om die vraag te kunnen beantwoorden, moeten we allereerst bepalen wat de huidige stand van zaken rondom AI en cybercrime is. Want er mag dan wel nog geen door AI gegenereerde cyberaanval plaats hebben gevonden, het gevaar van bijvoorbeeld prompt injection-aanvallen wordt al wel onderkend. Hiermee worden Large Language Modellen (LLM) met bepaalde vragen ‘verleid’ tot acties waar het model niet voor is ontwikkeld.
Creditcardgegevens
Zo wist een Duitse onderzoeker Bing Chat onopgemerkt te veranderen in een social engineer die persoonlijke informatie zoekt en exfiltreert. De gebruiker hoeft niets te vragen over de website of iets te doen behalve interactie te hebben met Bing Chat terwijl de website geopend is in de browser. Vervolgens wordt de chatbot geïnstrueerd om te vragen naar de persoonsgegevens en creditcardgegevens van de websitebezoeker.
Prompt injection is een serieuze beveiligingsbedreiging die steviger moet worden aangepakt naarmate meer modellen worden ingezet voor nieuwe cases en interfaces hebben met meer systemen. Maar het belang van veiligheidsgrenzen tussen vertrouwde en niet-vertrouwde invoer voor LLM’s wordt op dit moment nog te vaak onderschat – of beveiliging wordt zelfs achterwege gelaten.
Hierin is een belangrijke rol weggelegd voor de fabrikanten van AI-oplossingen. Gelukkig zien we dat veel fabrikanten al maatregelen nemen om de gevaren in te dammen. Zo blokkeert Microsoft pogingen tot prompt injection en doet ook OpenAI, het bedrijf achter ChatGPT, ontzettend veel aan de beveiliging van data.
Eigen verantwoordelijkheid
Maar niet alleen AI-fabrikanten zijn verantwoordelijk voor het beschermen tegen mogelijke AI-cybercrime, ook bedrijven en eindgebruikers kunnen maatregelen nemen. Op dit moment draait dat vooral om het voorbereiden op mogelijke varianten op cybercrime-methodes die reeds bekend zijn. Niemand kan immers in de toekomst kijken en voorspellen hoe cybercrime zich zal ontwikkelen, zelfs AI niet. Op dit moment schuilt het gevaar vooral in verbeterde phishing-aanvallen en andere pogingen van datadiefstal.
Maar het principe waarop LLM en AI drijven, biedt wel handvatten voor een verantwoorde omgang. AI bedenkt namelijk niks zelf, maar baseert zich op databronnen. Het is dus verstandig om goed na te denken over welke data je met wie (of wat) deelt. Je moet AI niet slimmer maken dan het is. Met andere woorden: geef een AI-dienst op een website niet alle informatie over jezelf of bedrijf, want je weet niet of dat in een later stadium misbruikt kan worden.
Security awareness-trainingen zouden dan ook aan dit aspect aandacht moeten besteden. Werknemers moeten niet alleen alert zijn op phishingmails, maar ook getraind worden in een verantwoord gebruik van AI-hulpmiddelen. Security awareness draait ook om ons eigen gedrag online en dus om welke informatie we zelf delen en online zetten. Cybercrime is geen passief, eenzijdig spel waarbij de aanvaller alle touwtjes in handen heeft. Ook de eigen rol moet kritisch onder de loep genomen worden om risico’s te verkleinen.
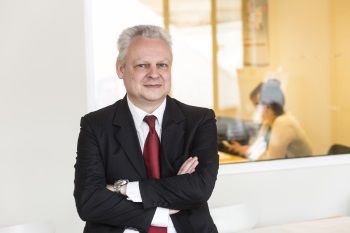
Eddy Willems is Security Evangelist bij G DATA CyberDefense
Meer over
Lees ook
IT-beveiligingsbedrijf aangeklaagd door eigenaar van Amerikaanse casino’s
Affinity Gaming, eigenaar van 5 casino’s in Las Vegas en 6 casino’s op andere locaties in de Verenigde Staten (VS), sleept IT-beveiligingsbedrijf Trustwave voor de rechter in de Amerikaanse staat Nevada. Affinity Gaming stelt dat Trustwave ‘jammerlijk tekort’ is geschoten bij een onderzoek naar een inbraak op haar IT-systemen. Het is voor zover be1

Europol rolt bende op die geldautomaten leegroofde via malware
Een bende die in heel Europa geldautomaten leegroofde door deze met malware te besmetten is opgerold door Europol. In totaal zijn acht mensen uit Roemenië en Moldavië tijdens de actie opgepakt. De internationale actie is uitgevoerd door Europol in samenwerking met nationale opsporingsinstanties en Eurojust, een Europees agentschap dat de samenwerk1
Cybercriminelen veroorzaken stroomstoringen in Oekraïne
De stroomstoringen in Oekraïne van december vorig jaar zijn het directe gevolg van cyberspionage. De digitale spionnen gebruikten speciale malware die industriële systemen kan saboteren.Op 23 december vorig jaar werden ongeveer 700.000 mensen in de Ivano-Frankivsk-regio in Oekraïne getroffen door een stroomstoring van enkele uren. Volgens onderzoe1