
Petya ransomware versleutelt volledige harde schijf
De meeste ransomware versleutelt bepaalde bestanden op de harde schijf van een getroffen machine. De Petya ransomware gaat echter een stuk aggressiever te werk. Indien een machine met Petya geïnfecteerd wordt versleutelt de malware direct de volledige harde schijf.
De nieuwe malware is ontdekt door het Duitse beveiligingsbedrijf G DATA. De cybercriminelen achter Petya zouden hun pijlen vooral richten op bedrijven. Zij nemen via e-mail contact op met de HR-afdeling van een bedrijf en stuurt de afdeling een link naar Dropbox toe. Deze link verwijst volgens de e-mail naar een c.v., maar leidt in werkelijkheid naar een uitvoerbaar bestand.
Harde schijf versleutelen
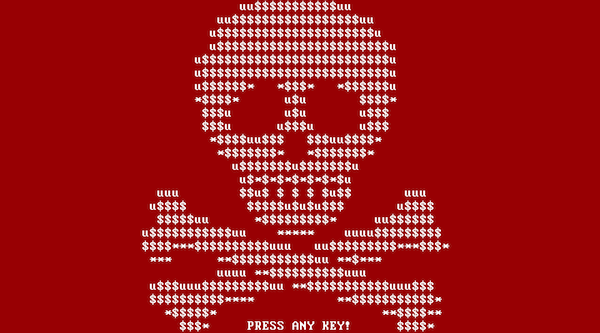
Indien dit bestand wordt geopend crasht de machine van het slachtoffer. Zodra het systeem weer is opgestart lijkt de harde schijf van het slachtoffer gerepareerd te worden te worden uitgevoerd. In werkelijkheid wordt op dit moment de harde schijf versleuteld. Zodra dit proces is afgerond krijgt het slachtoffer een rood scherm te zien met een doodshoofd en de melding dat zijn harde schijf is versleuteld.
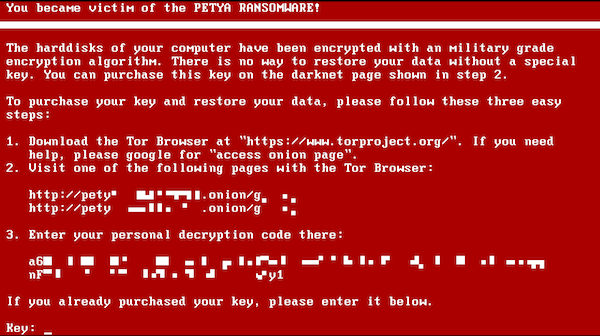
De cybercriminelen eisen losgeld van getroffen slachtoffers. Om gebruikers te stimuleren snel te betalen dreigen de aanvallers het geëiste losgeld na een week te verdubbelen. G DATA onderzoekt op dit moment de werkwijze van Petya. Het beveiligingsbedrijf zegt te vermoeden dat de toegang tot data wordt geblokkeerd, maar data zelf niet wordt versleuteld.
Meer over
Lees ook

TA488 richt zich op Outlook met weer een half-click-exploit
Op 22 juli 2026 (de dag voorafgaand aan de gezamenlijke publicatie van Proofpoint en de NSA) startte dreigingsactor TA488 een nieuwe aanvalsgolf waarbij misbruik werd gemaakt van een cross-site scripting (XSS)-kwetsbaarheid, CVE-2026-42897, in Outlook Web Access (OWA).
TA4922: de vermoedelijke Chinese criminele organisatie breidt zich wereldwijd uit
TA4922 voert momenteel meer unieke campagnes uit dan elke andere cybercriminele actor in de dreigingsdata van Proofpoint. Dit wijst op een hoog operationeel tempo, een breed scala aan lokmiddelen en meerdere doelstellingen

Bedrijven hebben ook een digitaal noodpakket nodig
Vorig jaar adviseerde de overheid alle Nederlanders nog maar eens om een noodpakket aan te leggen. Drie liter water per persoon per dag, houdbaar eten, een zaklamp, een radio. De reactie van een groot deel van de bevolking was wederom schouderophalen, een frons, en door.